
Octubre 2026
PHP2Shell: Vulnerabilidades Críticas CVE-2026-109618 y CVE-2026-109619
Grupo Siayec insta a las organizaciones que utilizan aplicaciones PHP a evaluar su infraestructura frente a «PHP2Shell», dos vulnerabilidades críticas registradas bajo los identificadores CVE-2026-109618 y CVE-2026-109619.
Ambas presentan una puntuación de 9.2 en la escala CVSS v4.0 y, bajo ciertas condiciones, pueden permitir la ejecución remota de código sin necesidad de autenticación. PHP publicó actualizaciones de seguridad el 21 de octubre de 2026 (Anuncio de seguridad de PHP).
El riesgo también afecta a aplicaciones PHP desarrolladas a medida, así como a plataformas como WordPress, Drupal y Joomla. Dado que estas vulnerabilidades residen en el propio entorno de ejecución de PHP, incluso una aplicación sencilla —como un «Hello World»— puede resultar vulnerable, independientemente de si su código fuente contiene fallos o no. Una explotación exitosa podría derivar en la ejecución remota de código sin autenticación o en la divulgación de información sensible presente en la memoria de los procesos —incluyendo contraseñas, tokens de autenticación y claves de API—, incluso sin llegar a ejecutar código malicioso.
Esta situación requiere atención urgente: Cloudflare ha detectado tráfico de ataques dirigido contra estas vulnerabilidades, incluyendo intentos de eludir sus mecanismos de protección. Las organizaciones deben priorizar la aplicación de parches e investigar cualquier actividad sospechosa (Hallazgos de Cloudflare).
¿Qué es PHP2Shell y por qué tu código seguro no es suficiente?
PHP2Shell afecta al entorno de ejecución de PHP sobre el que operan sitios web y aplicaciones. Contar con un código de aplicación seguro no es suficiente para evitar la exposición.
Dado que estas vulnerabilidades residen en el propio entorno de ejecución de PHP, incluso una aplicación sencilla —como un «Hello World»— puede resultar vulnerable, independientemente de si su código fuente contiene fallos o no.
La explotación se lleva a cabo con los privilegios del proceso de trabajo (worker) de PHP. Dependiendo de los permisos, un atacante podría:
- Leer información confidencial de la aplicación.
- Modificar archivos del sitio web.
- Interrumpir los servicios.(Aviso sobre OOM en PHP, aviso sobre estados obsoletos en PHP).
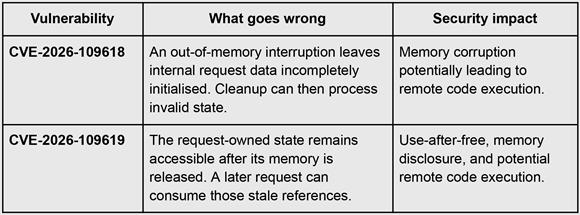
Impacto: Desde WordPress hasta aplicaciones a la medida
El riesgo también afecta a aplicaciones PHP desarrolladas a medida, así como a plataformas como WordPress, Drupal y Joomla.
Una explotación exitosa podría derivar en la ejecución remota de código sin autenticación o en la divulgación de información sensible presente en la memoria de los procesos —incluyendo contraseñas, tokens de autenticación y claves de API—, incluso sin llegar a ejecutar código malicioso.
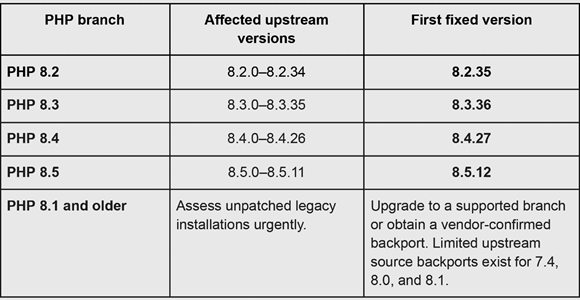
Versiones afectadas y parches disponibles
Instale la versión corregida o una versión posterior que cuente con soporte. En el caso de versiones de PHP gestionadas por distribuciones, verifique la versión completa del paquete consultando el aviso del proveedor; es posible que las correcciones de seguridad integradas (backported) mantengan un número de versión original más antiguo (Guía de actualización de PHP).
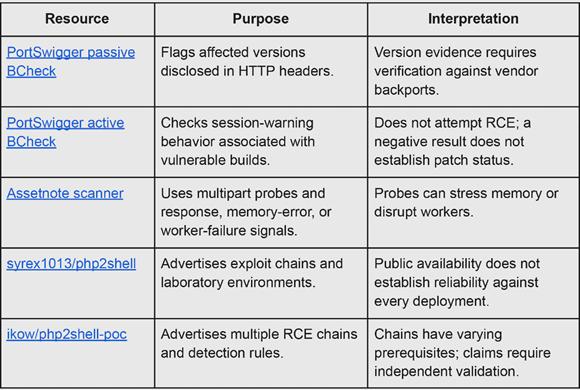
¿Existen exploits o herramientas de escaneo públicos?
Sí. Actualmente existen herramientas de detección y repositorios públicos que ofrecen cadenas de exploits. Esto significa que los ciberdelincuentes ya cuentan con las herramientas necesarias para automatizar ataques contra servidores no parcheados.

¿Tu infraestructura está expuesta a PHP2Shell? En ciberseguridad, el tiempo de respuesta lo es todo. En Grupo Siayec, ayudamos a las organizaciones a evaluar vulnerabilidades críticas, aplicar parches de seguridad en entornos complejos e investigar indicadores de compromiso (IoC) ante ataques inminentes. Escríbenos inmediatamente si necesitas asegurar tus aplicaciones PHP o auditar tus sistemas.
Roberto Hernández Toribio | Especialista en Ciberseguridad
Preguntas Frecuentes sobre PHP2Shell
¿Qué es el CVSS 9.2 y por qué es tan grave? El Common Vulnerability Scoring System (CVSS) mide la severidad de una vulnerabilidad. Un 9.2 se clasifica como “Crítico” porque permite a los atacantes ejecutar código de forma remota (RCE) sin requerir contraseñas ni autenticación previa.
Si mi WordPress está actualizado, ¿estoy protegido? No necesariamente. PHP2Shell no es un fallo de WordPress, sino del lenguaje PHP en el que está escrito y que se ejecuta en tu servidor. Debes actualizar la versión de PHP a nivel de servidor o hosting.
¿Un Firewall de Aplicaciones Web (WAF) puede detener PHP2Shell? Aunque soluciones como Cloudflare pueden mitigar y detectar intentos de explotación, los atacantes están buscando constantemente métodos para evadir estas reglas. El parcheo a nivel de servidor es la única solución definitiva.
¿Qué significa que la corrección venga en forma de “backport”? Significa que los proveedores de sistemas operativos (como Ubuntu o Red Hat) pueden aplicar el parche de seguridad a una versión antigua de PHP sin cambiar su número de versión general. Por eso es vital revisar los avisos oficiales de tu proveedor de Linux.
0 Comentarios