
Noviembre 2026
Octubre Negro en Ciberseguridad: El Ataque que Convirtió los Refrigeradores Europeos en Hornos
Un ciberataque masivo afectó los sistemas de refrigeración de más de 100 supermercados en nueve países de Europa, provocando la pérdida total de toneladas de alimentos por negligencia en la actualización de software.
El incidente, bautizado por expertos como parte del “Octubre Negro” de la seguridad digital, expone la fragilidad de las cadenas de suministro globales y el impacto directo del mundo digital en nuestra vida cotidiana.
El Ciberataque a Supermercados en Europa: ¿Qué sucedió exactamente?
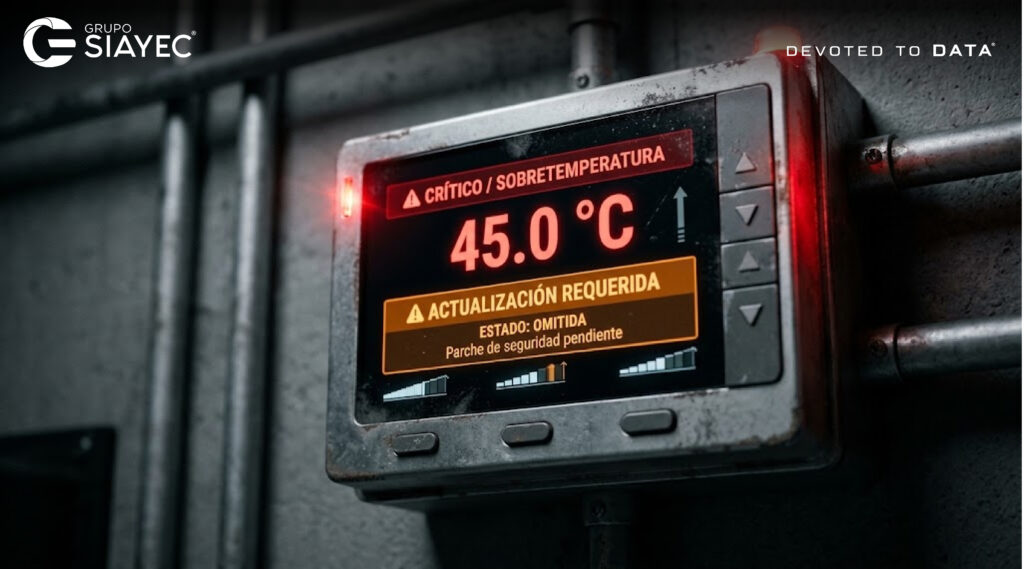
El ataque hackeó los sistemas de gestión frigorífica distribuidos por la empresa Danfoss. Los atacantes lograron alterar los controles digitales para elevar drásticamente las temperaturas (alcanzando entre 10°C y 50°C), transformando los refrigeradores prácticamente en hornos.
Como consecuencia directa, minoristas y dueños de supermercados en Estonia, Bélgica, Finlandia, Irlanda, Italia, Luxemburgo, Portugal, Suecia y los Países Bajos se vieron obligados a desechar toneladas de comida echada a perder.
La Clave del Desastre en Europa: Negligencia de los Usuarios
Este desastre era 100% evitable:
- Tres semanas antes del incidente masivo, se detectó el primer ataque de este tipo en Francia (un ataque de “día cero”).
- El proveedor del software reaccionó de inmediato y notificó a todos sus clientes a nivel mundial que debían desconectarse de internet o aplicar un parche de seguridad urgente.
- Los supermercados afectados fueron, precisamente, aquellos que ignoraron la advertencia y dejaron sus sistemas vulnerables.
¿Sabotaje Industrial o Hacktivismo en la Cadena de Suministro?
A diferencia de los ataques cibernéticos convencionales, en este caso ningún grupo criminal se ha atribuido la agresión ni se ha exigido un rescate económico. Debido a esto, los analistas barajan dos hipótesis principales:
- Sabotaje Industrial: Un ataque diseñado específicamente para destruir la reputación del proveedor de refrigeración o golpear la cadena de suministro alimentaria de la Unión Europea.
- Hacktivismo: Una acción de protesta social vinculada a las recientes manifestaciones masivas en Europa por el costo de la vida y la situación económica.
Octubre Negro: Un mes de terror para la tecnología global
Este ataque a la comida europea no fue un hecho aislado. El cierre de año consolidó a octubre como el mes más grave para la ciberseguridad en la historia debido a otros incidentes simultáneos de escala masiva:
- El histórico robo a Binance: La plataforma de criptomonedas sufrió el mayor atraco digital registrado, perdiendo 6.3 billones de dólares en solo 20 minutos debido a una vulnerabilidad en la computadora de un desarrollador. Tras el pánico, los clientes retiraron otros 4.7 billones, sumando pérdidas de 11 billones en 48 horas.
- Apagón gubernamental en Japón: Un ransomware contra el proveedor de la nube IDC Frontier dejó completamente desconectados a sectores del gobierno japonés y a más de 500 empresas durante 7 horas.
- La falla de PHP2 Shell: Una vulnerabilidad crítica puso en riesgo al 70% de las páginas web de todo el mundo (incluyendo plataformas como WordPress y Drupal), obligando a una actualización masiva global en un lapso de 48 horas para evitar el colapso.
La gran lección de ciberseguridad para la continuidad operativa
El hackeo de los supermercados demuestra que la ciberseguridad ya no es un asunto que solo competa a los archivos confidenciales o a las cuentas bancarias.
Hoy en día, no actualizar un programa informático a tiempo puede significar, literalmente, quedarse sin comida en las estanterías. Las empresas no solo deben vigilar sus propias redes, sino auditar estrictamente la seguridad de cada proveedor tecnológico en el que confían.

¿Tu empresa ignora las actualizaciones críticas de sus proveedores? El “Octubre Negro” nos enseñó que la negligencia en la gestión de parches puede destruir operaciones físicas enteras en minutos. En Grupo SIAYEC, ayudamos a las organizaciones a implementar auditorías continuas, gestionar actualizaciones críticas y asegurar todos los eslabones de su cadena de suministro tecnológico (IoT y Cloud). Protege tu continuidad operativa con nuestros especialistas.
Roberto Hernández Toribio | Especialista en Ciberseguridad
Preguntas Frecuentes sobre Ciberseguridad y Cadena de Suministro
¿Cómo puede un ciberataque afectar equipos físicos como un refrigerador?
A través del Internet de las Cosas (IoT). Hoy en día, los termostatos y compresores industriales están conectados a internet para ser monitoreados a distancia. Si la red no está protegida, un atacante puede tomar el control de ese software y manipular el hardware físicamente.
¿Qué es un ataque de día cero (zero-day)?
Es un ciberataque que ocurre el mismo día que se descubre una vulnerabilidad en un software, antes de que el desarrollador tenga tiempo de crear un parche de seguridad para solucionarlo.
¿De quién es la culpa si un proveedor externo es hackeado?
Aunque el fallo inicial sea del proveedor, la responsabilidad operativa (y las pérdidas) recaen en la empresa final si esta ignoró las alertas o no aplicó los parches de seguridad recomendados a tiempo.
¿Cómo protege Grupo SIAYECa las empresas contra ataques IoT?
Mediante una estrategia de arquitectura Zero Trust, segmentando las redes para que los dispositivos físicos (IoT) estén aislados de los servidores críticos, y estableciendo monitoreo y políticas estrictas de actualización de vulnerabilidades (Patch Management).
0 Comentarios