
Septiembre 2026
Ciberseguridad como parte de la cultura: No es necesario hackear lo que no se protege
En tu organización, ¿Tú o tus compañeros creen que los “hackers” solo atacan por internet? ¿Alguno de tus compañeros consideran que la ciberseguridad es solo responsabilidad de otra área? ¿Solo se ha hablado de ciberseguridad cuando hay sospecha de un ataque? Si respondiste que sí a al menos una de estas preguntas, este blog podría interesarte.
Desafortunadamente, la cultura social y empresarial en México nos tiene acostumbrados a reaccionar en vez de prevenir, generando un gran desinterés por la ciberseguridad hasta el momento en el que hablar o aprender de ella es inevitable, ya sea porque “al vecino lo hackearon”, o porque nuestra empresa o nosotros mismos nos convertimos en víctimas de la ciberdelincuencia.
El costo real de reaccionar frente a prevenir
El principal problema con lo anterior es el siguiente: estadísticamente, las organizaciones gastan en promedio cuatro veces más en gestionar, contener y remediar un ataque, de lo que hubieran podido gastar de haber invertido estratégicamente en la prevención de esos mismos ataques.
La diferencia entre reaccionar y prevenir es considerablemente grande. Además, los informes globales de Inteligencia de Amenazas identifican al factor humano como principal involucrado en aproximadamente el 60% de todas las brechas de seguridad a nivel mundial. Y es aquí donde se presenta una de las principales y más eficientes herramientas de prevención; la concientización en ciberseguridad.
Ingeniería social: cuando el engaño supera a la tecnología
Pongamos un ejemplo real muy común: un colaborador del área administrativa recibe un correo que aparentemente proviene de un directivo de la empresa. En este se lee:
«Hola, estoy entrando a una reunión y necesito que me apoyes con una transferencia urgente a este proveedor. Por favor, confírmame cuando quede realizada».
El atacante previamente investigó en redes sociales o fuentes públicas quiénes son los directivos, proveedores o colaboradores de la organización. Después, suplanta la identidad del directivo y aprovecha la autoridad y el sentido de urgencia para intentar que el empleado actúe sin seguir el proceso habitual de validación.
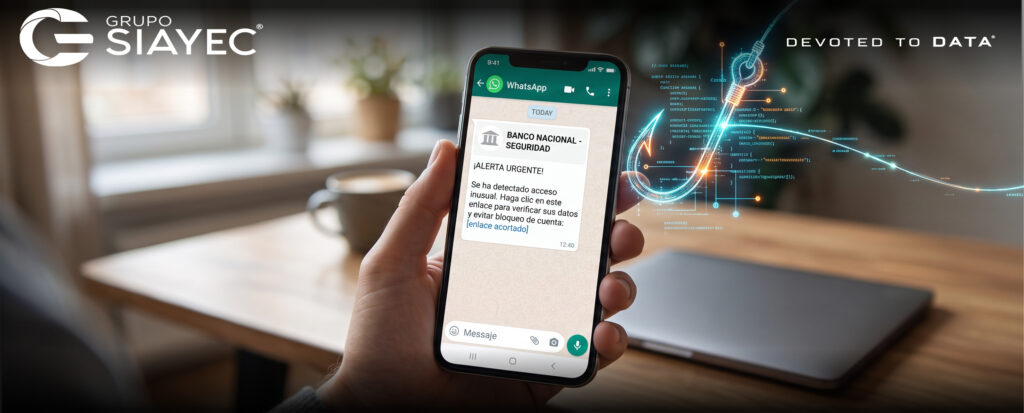
Este tipo de situación con frecuencia se presenta mediante correo electrónico, llamadas telefónicas, WhatsApp, Microsoft Teams o incluso mensajes que aparentan provenir de proveedores.
La validación como regla de oro
La enseñanza para la organización es sencilla, antes de realizar una transferencia, compartir información, entregar una contraseña o aprobar una solicitud inusual, hay que validar la identidad del solicitante mediante un canal alternativo.
La concientización es tu escudo más fuerte
Una sólida cultura en Ciberseguridad puede prevenir este ataque y muchos otros. La concientización es un pilar indispensable en cualquier organización, independientemente del sector o número de colaboradores, ya que si bien, los firewalls, antivirus, así como otros dispositivos y tecnologías de seguridad son importantes, los atacantes no siempre se molestan en intentar brincar esas barreras, pues es mucho más fácil vulnerar a las personas.
Mismas que por falta de conocimiento, con frecuencia son susceptibles a fallar en el reconocimiento de amenazas, y en consecuencia, podrían no estar protegiendo a la organización de la mejor manera. Y no es necesario “hackear” lo que no se protege…
Retomando las preguntas iniciales, no, los ciberdelincuentes no solo atacan por medio de internet, utilizan cualquier medio, desde llamadas telefónicas hasta conocer y empatizar con los empleados para robar información.
La Ciberseguridad es responsabilidad de todos dentro de una organización, y si bien, un área es la encargada de establecer los controles y políticas, el cumplimiento de estos es responsabilidad de todos. La educación en Ciberseguridad permite que los colaboradores tomen conciencia de su papel dentro de la protección de los bienes e información de la empresa.
Por último, si en tu organización no se ha hablado de “Ciberseguridad” recientemente, mejor empieza ya, no esperes a que sea demasiado tarde.
Transforma la cultura de tu organización con Grupo SIAYEC
En Grupo SIAYEC estamos orgullosos de los resultados obtenidos con las organizaciones que nos han otorgado su confianza para mejorar sustancialmente su cultura de Ciberseguridad.
Implementamos programas de concientización basados en materiales educativos, presentaciones de casos reales con consejos de valor para el ámbito personal y empresarial, así como simulaciones de ataques de Phishing y Ransomware para evaluar el comportamiento real de los usuarios e identificar conductas de riesgo.
Gracias a este enfoque, nos hemos posicionado como un aliado estratégico en la educación de miles de colaboradores que hoy responden de mejor manera ante los ataques que diariamente amenazan la información de sus organizaciones.
¿Te gustaría saber cómo este tipo de programas pueden beneficiar a tu organización? Comunícate con nosotros, en Grupo SIAYEC somos “Devoted to Data”, la seguridad de tus datos es nuestra pasión
Sergio Reyes Guzmán | Especialista en ciberseguridad
Preguntas Frecuentes sobre Cultura de Ciberseguridad
¿Por qué el factor humano es el eslabón más débil en la ciberseguridad? Porque los ciberdelincuentes saben que es más fácil engañar a una persona mediante ingeniería social (creando sentido de urgencia o suplantando identidades) que vulnerar un sistema de seguridad tecnológico complejo.
¿Qué es la ingeniería social en ciberseguridad? Es una técnica de manipulación psicológica utilizada por los atacantes para engañar a los empleados, logrando que revelen información confidencial, entreguen contraseñas o realicen transferencias no autorizadas.
¿Cómo puedo iniciar un programa de concientización en mi empresa? El primer paso es evaluar el nivel actual de conocimiento de los empleados mediante simulaciones controladas de phishing. A partir de ahí, se diseñan capacitaciones periódicas con casos reales aplicables a sus herramientas de trabajo diario.
¿La ciberseguridad es responsabilidad exclusiva del área de TI? No. Aunque el departamento de TI implementa los controles y políticas tecnológicas, el cumplimiento de dichas reglas y la protección de los datos diarios es responsabilidad de absolutamente todos los colaboradores de la organización.
0 Comentarios